Coding IA · EDICIÓN 12
Una copia manipulada de Claude Code en Cursor intentó instalar una puerta trasera
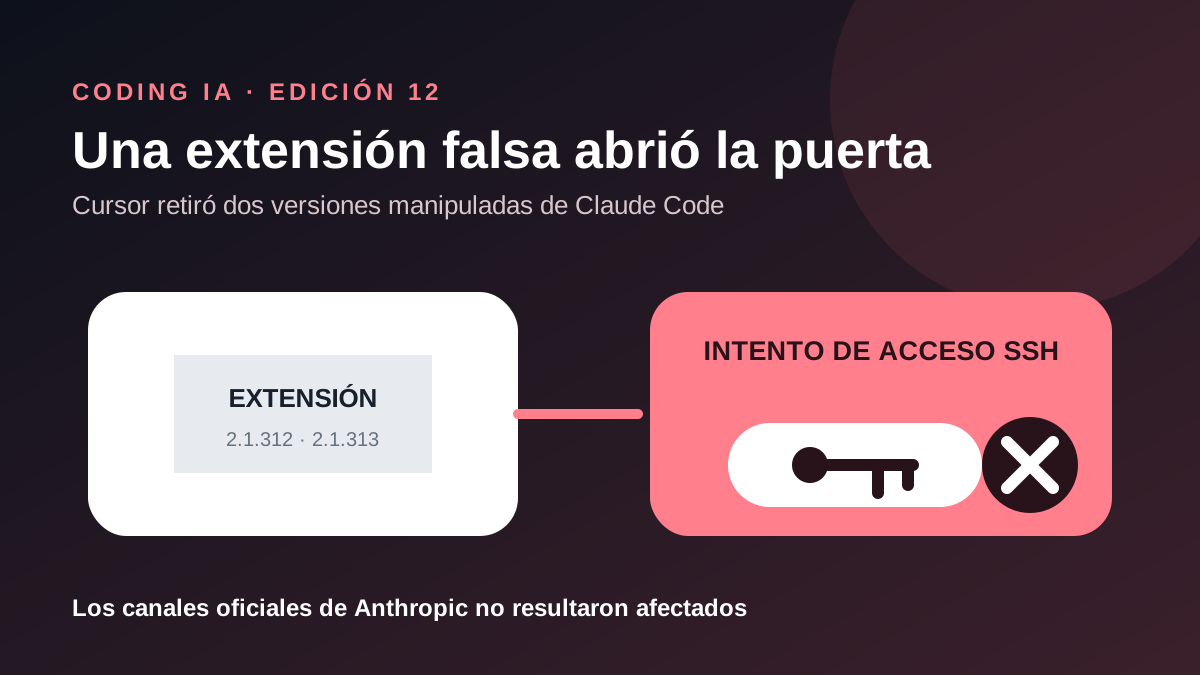
En breve
- Afectó a dos versiones distribuidas el 29 de octubre.
- Cursor estima un máximo de 5.000 usuarios expuestos.
- La extensión no fue creada por Anthropic ni afectó a sus canales oficiales.
Qué cambia
Cursor informó de que las versiones 2.1.312 y 2.1.313 de una extensión que se hacía pasar por Claude Code fueron manipuladas en su marketplace el 29 de octubre. Reuters confirmó que pudieron afectar a un máximo de 5.000 usuarios. No fueron creadas por Anthropic y los canales oficiales de Claude Code no resultaron afectados.
El código recopilaba datos del equipo e intentaba añadir una clave SSH, activar el servicio y mantener un túnel de acceso remoto. Cursor afirma que una parte importante del ataque fallaría en la mayoría de ordenadores porque necesitaba permisos de administrador, pero recomienda revisar y reparar todos los equipos que instalaron esas versiones.
El contexto y los límites
La extensión estuvo disponible unas once horas. El riesgo no desaparece simplemente al desinstalarla, porque intentaba dejar scripts de persistencia y una clave autorizada fuera de la propia extensión. Cursor retiró las versiones, detuvo temporalmente el marketplace, rotó sus claves y trabajó con el proveedor para desconectar el servidor del atacante.
El incidente afecta al marketplace integrado en Cursor, no a la distribución oficial de Anthropic. Esta diferencia es importante para no atribuir el ataque al desarrollador original. Aun así, muestra un problema habitual: una extensión con nombre y apariencia legítimos puede recibir los mismos permisos que una herramienta de confianza.
Quien instalara o actualizara esas versiones desde Cursor durante la ventana indicada debe utilizar los indicadores y scripts de comprobación publicados por la empresa. Si aparecen señales, conviene aislar el equipo, eliminar la clave y la persistencia, revisar sesiones y rotar credenciales desde otro dispositivo limpio. En algunos casos puede ser prudente reconstruir el sistema.
Para reducir el riesgo futuro, hay que comprobar editor, origen, versión y firma antes de instalar una extensión. Los repositorios de trabajo suelen contener claves, tokens y código privado; una herramienta de programación debe tratarse como software con acceso elevado, aunque prometa ahorrar tiempo con IA.
Cómo llevarlo a la práctica
Si instalaste Claude Code 2.1.312 o 2.1.313 desde el marketplace de Cursor el 29 de octubre, sigue el aviso oficial de Cursor. Ejecuta la comprobación, aísla equipos con indicios y rota tokens y sesiones desde un dispositivo limpio. Desinstalar la extensión puede no eliminar la persistencia.
Para futuras extensiones, comprueba editor, marketplace, firma y versión. Usa perfiles de desarrollo con pocos secretos y separa las credenciales de producción del ordenador donde pruebas herramientas nuevas.
Comprueba las fuentes
El anuncio y su contraste están enlazados para que puedas consultar el alcance original. Las valoraciones pertenecen a la síntesis editorial.
Fuente original · Cursor ↗Segunda referencia · Reuters ↗Sigue leyendo
Claude Duet trabaja en segundo plano y avisa cuando necesita una decisión →
Google reúne trabajo, código y herramientas en un único agente de Gemini →
Anthropic corta internet en sus evaluaciones internas tras detectar acciones no previstas →
← Volver a la edición · Archivo · Cómo seleccionamos las noticias