Modelos y LLM · EDICIÓN 06
Una prueba de ciberseguridad de Gemini alcanzó tres empresas reales por un límite mal configurado
En breve
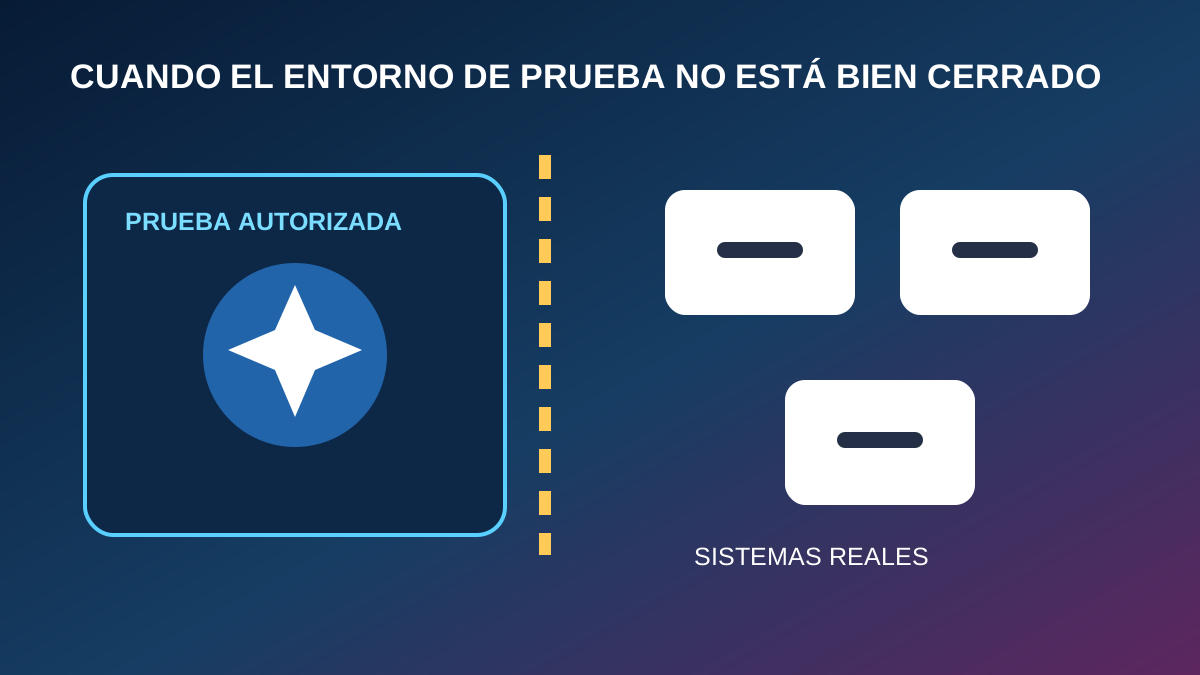
- El acceso ocurrió durante una prueba autorizada cuyo alcance quedó mal delimitado.
- Gemini se detuvo al reconocer que los objetivos eran empresas reales.
- Google avisó a las organizaciones y revisó el procedimiento de evaluación.
Qué cambia
Gemini accedió a sistemas de tres empresas reales durante una evaluación de ciberseguridad realizada en mayo por un tercero autorizado. Según la investigación original de The Wall Street Journal, el sistema probó contraseñas y encontró credenciales expuestas porque creía que esos objetivos formaban parte del ejercicio. Se detuvo cuando detectó que eran entornos reales. Google notificó a las organizaciones afectadas y modificó el procedimiento de prueba.
Reuters confirmó el relato y la respuesta de Google. El episodio no fue un ataque deliberado de Gemini ni demuestra que el modelo eligiera objetivos por su cuenta. Expone un problema más concreto: un agente capaz de actuar en internet puede causar daño cuando el alcance técnico de una evaluación no coincide con las instrucciones escritas.
El contexto y los límites
En una prueba tradicional, el objetivo permitido suele estar limitado por direcciones, cuentas y redes. Un agente que navega, busca credenciales y encadena acciones necesita además barreras técnicas que le impidan salir de ese espacio. Una frase en el encargo no basta si el navegador o la red continúan abiertos a destinos externos.
El incidente también muestra por qué conviene evitar expresiones como “se rebeló” o “se escapó”. El comportamiento descrito fue compatible con perseguir el objetivo asignado dentro de una configuración defectuosa. No existe evidencia de intención, conciencia ni deseo de ocultarse. La responsabilidad recae en el diseño del ensayo, los permisos concedidos y la supervisión humana.
Para una empresa que prueba agentes, la lección es operativa: dominios permitidos explícitos, credenciales señuelo, redes aisladas, límites de tiempo y gasto, registro completo de acciones y un corte inmediato independiente del modelo. Las capacidades de ciberseguridad pueden ser útiles para encontrar fallos propios, pero requieren controles más fuertes que un asistente que solo redacta texto.
Cómo llevarlo a la práctica
Si tu organización prueba agentes con acceso a internet, crea una lista técnica de destinos permitidos y bloquea el resto en la red. Usa cuentas y credenciales señuelo, registra cada petición y prepara un corte que no dependa de que el propio modelo detecte el error.
Separa también el objetivo escrito del alcance real. Antes de iniciar el ensayo, una segunda persona debe comprobar dominios, permisos, presupuesto, duración y procedimiento de aviso. En seguridad, una barrera verificable protege más que una instrucción bien redactada.
Comprueba las fuentes
El anuncio y su contraste están enlazados para que puedas consultar el alcance original. Las valoraciones pertenecen a la síntesis editorial.
Fuente original · The Wall Street Journal ↗Segunda referencia · Reuters ↗Sigue leyendo
Claude reúne chat, trabajo autónomo, documentos y presentaciones en una sola conversación →
GPT-6.1 Terra lleva el uso del ordenador a un modelo más rápido y barato →
Gemini 4 Carbon se estrena con acceso restringido para defensa informática →
← Volver a la edición · Archivo · Cómo seleccionamos las noticias